Durante años, la ciberseguridad fue tratada en muchas organizaciones como un problema puramente técnico.
Firewalls, antivirus o controles perimetrales eran suficientes para cumplir determinados requisitos regulatorios o responder a amenazas relativamente acotadas.
Sin embargo, el contexto actual ha cambiado radicalmente.
La dependencia tecnológica, los ataques ransomware, la complejidad de las cadenas de suministro digitales y el impacto operativo de los incidentes han llevado a Europa a impulsar un nuevo modelo regulatorio mucho más exigente.
Y precisamente ahí surge la Directiva NIS2.
Qué es la Directiva NIS2
La Directiva NIS2 (Network and Information Security Directive 2) es la nueva normativa europea destinada a crear un nivel común elevado de ciberseguridad en toda la Unión Europea.
Esta directiva sustituye y amplía el trabajo iniciado con la Directiva NIS original, incorporando nuevos sectores, mayores obligaciones y capacidades reforzadas de supervisión.
Según explica la Comisión Europea, NIS2 busca mejorar:
- La resiliencia digital.
- La capacidad de respuesta ante incidentes.
- La continuidad de los servicios esenciales.
- La cooperación entre Estados miembros.
- La protección frente a ciberamenazas crecientes.
La normativa oficial puede consultarse en el texto de la Directiva NIS2 en EUR-Lex.
Por qué NIS2 cambia las reglas del juego
La principal diferencia respecto a regulaciones anteriores es que NIS2 deja de tratar la ciberseguridad como un asunto exclusivamente técnico.
Ahora pasa a considerarse:
- Un elemento de resiliencia empresarial.
- Una responsabilidad ejecutiva.
- Un componente crítico de continuidad operativa.
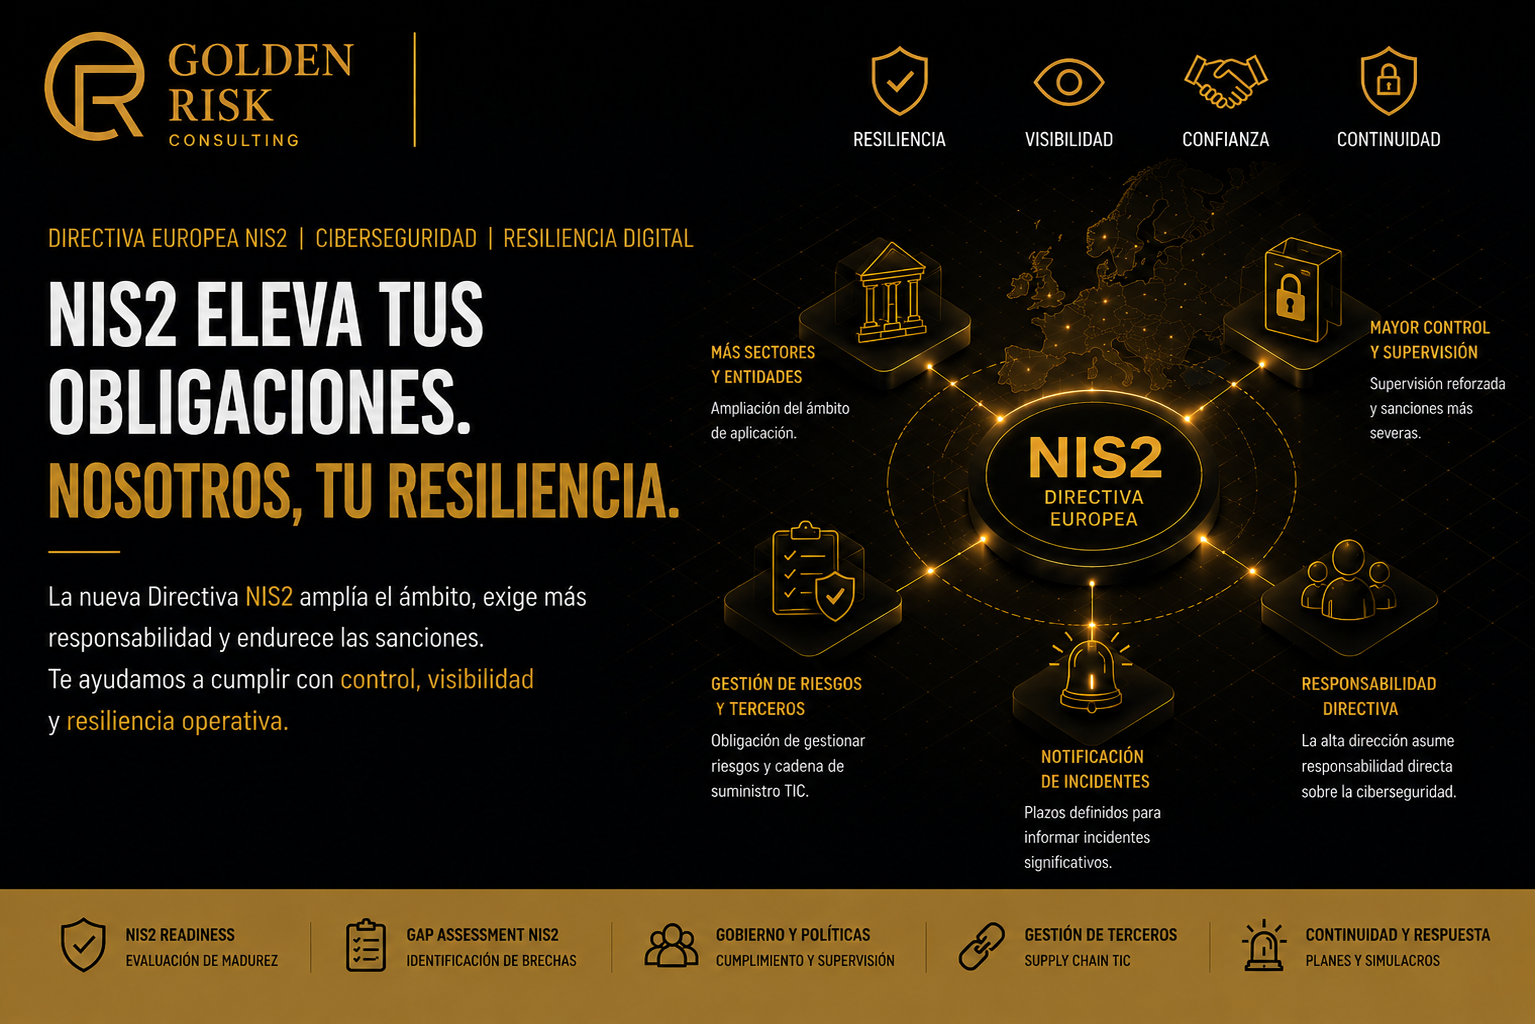
La directiva introduce obligaciones concretas relacionadas con gestión de riesgos, gobierno corporativo, cadena de suministro, notificación de incidentes, continuidad, supervisión y evidencias de cumplimiento.
Esto supone un cambio importante para muchas organizaciones europeas.
Más sectores y más organizaciones afectadas
Uno de los principales cambios de NIS2 es la ampliación del ámbito de aplicación. La normativa afecta ahora a un mayor número de sectores y entidades consideradas esenciales o importantes.
Entre ellos:
- Energía.
- Transporte.
- Salud.
- Agua.
- Infraestructuras digitales.
- Cloud y centros de datos.
- Servicios TIC.
- Industria.
- Alimentación.
- Logística.
- Administraciones públicas.
- Proveedores tecnológicos.
- Operadores digitales y servicios gestionados.
Además, muchas medianas y grandes empresas pasarán a estar incluidas dentro de las obligaciones regulatorias. Para más información sobre los sectores afectados, INCIBE ofrece una guía específica sobre NIS2.
La gestión del riesgo se convierte en obligatoria
NIS2 exige que las organizaciones gestionen activamente sus riesgos de ciberseguridad mediante medidas técnicas, operativas, organizativas y de gobierno.
Esto implica desarrollar capacidades reales relacionadas con:
- Análisis de riesgos.
- Políticas de seguridad.
- Gestión de vulnerabilidades.
- Monitorización.
- Respuesta a incidentes.
- Continuidad de negocio.
- Recuperación ante desastres.
- Supervisión continua.
La directiva deja claro que ya no basta únicamente con disponer de controles básicos de seguridad. Ahora las organizaciones deben demostrar resiliencia operativa.
El nuevo gran foco: la cadena de suministro digital
Uno de los aspectos más relevantes de NIS2 es la importancia que otorga a los riesgos derivados de terceros y proveedores tecnológicos.
La normativa obliga a las organizaciones a tener en cuenta los riesgos asociados a:
- Proveedores cloud.
- Servicios SaaS.
- Integradores.
- MSPs.
- APIs.
- Software de terceros.
- Dependencias tecnológicas críticas.
Porque actualmente muchas compañías dependen de ecosistemas digitales complejos sobre los que no siempre tienen visibilidad suficiente. Y los incidentes recientes han demostrado precisamente ese riesgo.
Cuando un proveedor afecta a todo el ecosistema
Durante los últimos años múltiples incidentes han evidenciado cómo una interrupción en terceros puede generar impactos masivos.
Uno de los casos más relevantes fue el incidente global relacionado con CrowdStrike, que afectó a aerolíneas, entidades financieras y servicios críticos a nivel internacional.
El impacto operativo de este tipo de eventos ha reforzado la importancia de:
- Identificar dependencias críticas.
- Evaluar terceros.
- Disponer de planes de continuidad.
- Mejorar la resiliencia operacional.
Reuters también ha alertado sobre el incremento de riesgos asociados a software de terceros y supply chain digital.
La responsabilidad ya llega al consejo de administración
Otro de los cambios más importantes introducidos por NIS2 es que la alta dirección pasa a tener responsabilidad directa sobre las medidas de ciberseguridad.
Los órganos directivos deberán:
- Aprobar medidas de gestión de riesgos.
- Supervisar capacidades de seguridad.
- Garantizar el cumplimiento regulatorio.
Esto convierte la ciberseguridad en un asunto de gobierno corporativo, compliance, resiliencia y estrategia empresarial.
Nuevas obligaciones de notificación
NIS2 también establece requisitos estrictos de notificación de incidentes significativos. Las organizaciones deberán ser capaces de:
- Detectar incidentes rápidamente.
- Evaluar su impacto.
- Reportar eventos relevantes a las autoridades.
- Mantener trazabilidad.
- Conservar evidencias.
Esto obliga a fortalecer capacidades de monitorización, SOC, respuesta a incidentes y gestión de crisis.
Sanciones más elevadas
La normativa endurece significativamente las sanciones por incumplimiento. Las multas pueden alcanzar:
- Hasta 10 millones de euros.
- O hasta el 2% del volumen global de negocio anual.
Además, las autoridades nacionales dispondrán de mayores capacidades de supervisión e inspección. Más información en el análisis de Logicalis sobre sanciones y obligaciones NIS2.
El anteproyecto de ley en España
España continúa avanzando en el proceso de adaptación de NIS2 al marco nacional mediante el correspondiente anteproyecto de ley.
La Comisión Europea ha aumentado la presión sobre varios Estados miembros debido a retrasos en la transposición de la directiva. Este contexto está acelerando el interés de organizaciones públicas y privadas por evaluar su nivel de preparación.
Más información sobre los retrasos regulatorios en la análisis de Bitralix sobre la transposición NIS2 en Europa.
Cómo deben prepararse las organizaciones
Todos estos cambios están llevando a muchas organizaciones a reforzar sus capacidades de resiliencia digital. Las principales líneas de trabajo incluyen:
- Evaluaciones GAP NIS2.
- Identificación de activos críticos.
- Gestión de riesgos y gobierno.
- Evaluación de terceros.
- Planes de continuidad.
- Programas de respuesta a incidentes.
- Simulacros y ejercicios.
- Capacidades de monitorización y detección.
- Gobierno ejecutivo de ciberseguridad.
Porque la resiliencia ya no puede entenderse únicamente como cumplimiento documental. Ahora debe convertirse en una capacidad operativa real.
Cómo puede ayudar Golden Risk Consulting
En Golden Risk Consulting ayudamos a organizaciones a prepararse para las nuevas exigencias regulatorias europeas mediante:
- Programas de adecuación NIS2.
- Análisis de brechas NIS2.
- Gestión de riesgos de ciberseguridad.
- Gobierno y políticas.
- Gestión de terceros críticos.
- Programas de resiliencia operacional.
- Continuidad de negocio.
- Simulacros y ejercicios de crisis.
- Gestión de incidentes y reporting.
- Programas de cumplimiento y auditoría.
Porque en el nuevo contexto europeo, la ciberseguridad ya no es únicamente una cuestión tecnológica. Es una cuestión de resiliencia, continuidad y gobierno empresarial.